
Microsoft, işletim sistemlerinin güvenliğini artırma amacıyla taşınabilir depolama aygıtları konusunda yeni bir adım atıyor. Şirketin resmi destek dokümanı ve duyurusuna göre, Resilient File System (ReFS) adlı kurumsal ve sunucu ortamları için geliştirilen, veri bütünlüğü ve bozulmalara karşı direnç sağlayan dosya sistemiyle biçimlendirilmiş harici depolama aygıtları ve USB sürücüler, gelecekteki güncellemelerle birlikte varsayılan olarak engellenecek. Bu hamle, desteklenmeyen depolama yapılandırmalarının getirdiği riskleri azaltmayı hedeflerken, günlük kullanıcıların büyük kısmını etkilemeyecek.
Değişiklik Hangi Sürümleri Kapsayacak ve Takvim Nasıl İşleyecek?
Şirketin paylaştığı resmi bilgilere göre yeni güvenlik önlemi; Windows 11, desteklenen Windows 10 sürümleri ve Windows Server altyapısını kapsayacak şekilde tasarlandı. ReFS, temel olarak veri bütünlüğü, bozulmalara karşı dayanıklılık, çok büyük hacim desteği ve blok klonlama gibi avantajlar sunuyor. Bu yapı, hiçbir zaman harici depolama aygıtları için resmi destek sunmamıştı. Ayrıca Microsoft, geliştirme iş yüklerinin performansını artırmak için Windows 11’de ReFS tabanlı Dev Drives kullanımını da genişletmişti. Güncellemenin 5130741 numaralı bilgi bankası makalesinde yer alan detaylarına göre süreç, aşamalı dağıtım mantığıyla iki faz halinde hayata geçirilecek.
Takvimin ilk aşaması 13 Ekim 2026 tarihinde başlayacak. Bu tarihteki ilk güvenlik güncellemesiyle birlikte varsayılan olarak denetim devreye girecek. Etkilenen ReFS birimleri, Windows olay günlüklerini ve sistem mesajlarını görüntüleyen araç olan Event Viewer içerisinde Event ID 524 altında kaydedilecek, ancak birimler bağlanmaya devam edecek. Denetim etkinken Windows, taşınabilir medyaya bağlanan bir ReFS birimi için her sistem açılışında her etkilenen birim başına bir kez olay kaydediyor. Bu aşamada sistem, denetim için açılış başına en fazla 32 etkilenen harici birimi takip ediyor ve bu sınır yalnızca denetim için geçerli olup engellemeyi sınırlamıyor.
Ocak 2027 ile Gelecek Yaptırım Fazı ve İstisnalar
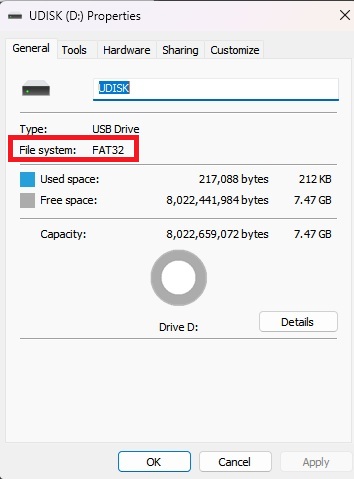
Sürecin ikinci adımı olan Ocak 2027 tarihinde ise yaptırım fazı başlayacak. Bu dönemde, yönetici açıkça devre dışı bırakmadıkça etkilenen ReFS birimlerinin bilgisayara bağlanması otomatik olarak engellenecek. Yapılan bu değişiklik etkilenen sürücülerdeki verileri silmeyecek, ancak kullanıcılar dosyalarına erişemeyebilir durumla karşılaşabilecek. Değişikliğe sebep olan spesifik bir güvenlik açığı ise resmi dokümanda belirtilmedi. Tüketicilerin büyük kısmı bu durumdan etkilenmeyecek çünkü USB flash sürücüler ve harici depolama aygıtları genellikle FAT32, exFAT veya NTFS (New Technology File System – Windows tarafından yaygın olarak kullanılan dosya sistemi) formatlarını tercih ediyor.
Yöneticiler İçin Yapılandırma ve Politika Ayarları
Gelişmiş kullanıcılar ve sistem yöneticileri kısıtlamaları esnetmek için belirli parametrelerden yararlanabiliyor. Bu doğrultuda RefsRemovableDeviceMountPolicy adında yeni bir kayıt defteri ve politika ayarı sunuldu. Windows ortamlarında kullanıcı ve bilgisayar yapılandırmalarını merkezi olarak yönetmeyi sağlayan özellik olan Group Policy üzerinden de yapılandırılabilen bu ayar 0, 1 ve 2 olmak üzere üç farklı değer alabiliyor. Sıfır değeri kısıtlamayı tamamen kapatırken, bir denetimi etkinleştiriyor, iki ise etkilenen birimleri doğrudan engelliyor. Yapılandırma değişikliklerinin geçerli olması için sistemin yeniden başlatılması gerekiyor ve Group Policy, yerel kayıt defteri ayarlarından her zaman öncelikli olarak çalışıyor.