
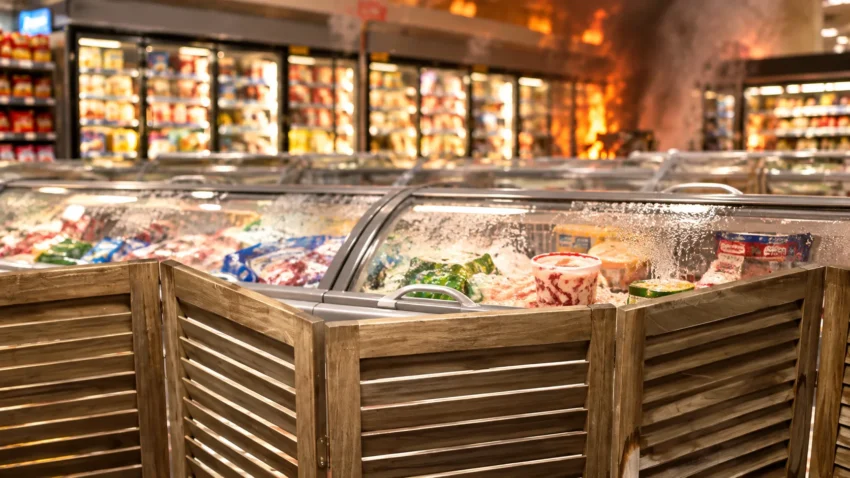
12 Ekim 2026 tarihinde Fransa’da bir grup siber suçlu, büyük market zincirlerinin soğutma altyapısına uzaktan müdahale ederek buzdolabı ve dondurucuların sıcaklığını 50 dereceye çıkardı. Carrefour, Intermarché, Monoprix ve Coopérative U gibi isimli mağazalar bu saldırının hedefi oldu.
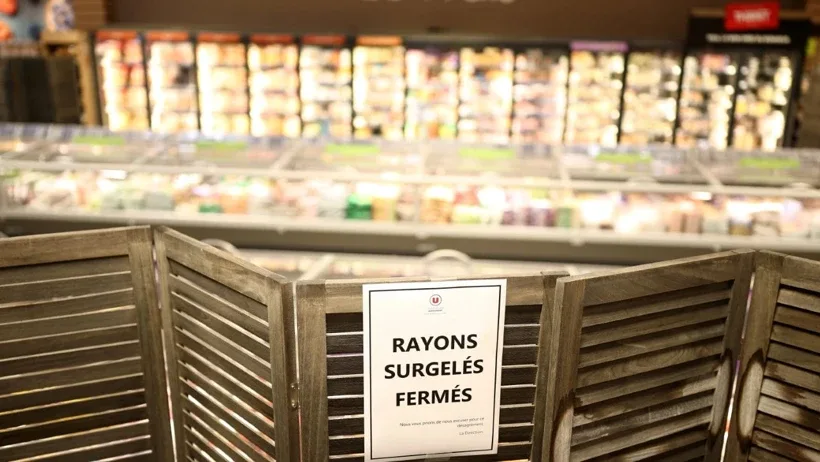
Fransa süpermarket soğutma sistemi siber saldırısının etkileri
İlk olarak, sıcaklık artışı yaklaşık altı saat sürdü ve bu süre zarfında et, süt ürünleri ve dondurulmuş gıdalar tamamen bozuldu. Intermarché’nin sahibi Les Mousquetaires, saldırının 150 mağazada gerçekleştiğini bildirdi; Carrefour’un 80 şubesi ve Monoprix’in %5’i de aynı sorunu yaşadı. Bazı mağazalarda yükselen sıcaklık yangına neden oldu ve tonlarca gıda kullanılmaz hâle geldi.
Intermarché CEO’su Thierry Cotillard, tek bir gün içinde oluşabilecek zararların on milyon avroyu aşabileceğini ifade etti. Paris Savcılığı saldırının geniş çaplı olduğunu doğrularken, Fransa Başbakanı Sébastien Lecornu, ulusal siber güvenlik ajansı ANSSI’ye konuyla ilgili kapsamlı bir araştırma başlatma talimatı verdi.
Danfoss’un rolü ve güvenlik açıkları
Saldırının teknik temelinde, Danfoss’un AK‑SM 800A kontrol cihazındaki kimlik doğrulama atlatma ve uzaktan kod çalıştırma imkanı sağlayan güvenlik açıkları bulunuyordu. Claroty’nin Team82 ekibi, 9 Ağustos 2026’da bu açıkları kamuoyuyla paylaştı ve Danfoss, eksik firmware sürümü R4.3.1’i yayımlayarak sorunu gidermeye çalıştı. Şirket, bazı sistemlerin hâlâ eski sürümlerle çalıştığını ve bu durumun saldırıya zemin hazırladığını kabul etti.
Endüstriyel kontrol sistemlerinin internet üzerinden merkezi kontrolle yönetilmesi, yetersiz korunan erişim noktalarıyla birleşince fiziksel ekipman zararına, yangına ve ürün kaybına yol açabilecek bir risk ortaya çıkıyor.
Avrupa ve Amerika’da yankıları
Sekoia analisti Félix Aimé, benzer saldırıların İspanya, Portekiz, Polonya, Almanya ve Belçika’da da görülebileceğini öngörüyor. Hollanda’da Ahold Delhaize sistemlerini geçici olarak devre dışı bırakırken, Albert Heijn hizmetlerine devam etti. ABD’de Stop & Shop, Giant, Hannaford ve Food Lion mağazaları kısa süreli erişim problemleri yaşadı; Ahold Delhaize ise Fransa olayının kendi altyapısıyla bağlantılı olmadığını belirtti.
Bu geniş çaplı olay, güncellenmemiş endüstriyel yazılımların sadece dijital alanda kalmayıp, gerçek dünyada maddi ve fiziksel zararlara da yol açabileceğini bir kez daha gösterdi. Uzmanlar, perakende sektörünün uzaktan yönetim protokollerini sıkılaştırması ve firmware güncellemelerini zamanında yapması gerektiğini vurguluyor.